Un logiciel de paie hébergé en France peut constituer un choix pertinent, mais cette localisation ne suffit pas, à elle seule, à démontrer la conformité au RGPD. Pour décider, il faut aussi examiner le contrat de sous-traitance, les éventuels transferts de données, les mesures de sécurité, la gestion des accès et la capacité du logiciel à suivre les exigences métier de la paie et de la DSN.
Autrement dit, la bonne question n’est pas seulement « où sont les serveurs ? », mais « quelles garanties sont documentées, dans quel périmètre et par quelles preuves ? ». Cette méthode évite de confondre localisation, sécurité technique, conformité juridique et aptitude fonctionnelle.
Hébergement en France : ce que cela prouve, et ce que cela ne prouve pas
Réponse directe : l’hébergement en France renseigne sur la localisation principale des données, mais il ne prouve pas à lui seul la conformité au RGPD. Il faut également vérifier le cadre de sous-traitance, les conditions des éventuels transferts et les mesures de sécurité appliquées au service.
La CNIL recommande de ne pas utiliser un service cloud sans garantie sur la localisation géographique effective des données et sans examiner les conditions légales des éventuels transferts hors de l’Union européenne. Ses recommandations de la CNIL sur la sécurité du cloud montrent donc que la localisation est un point de contrôle, pas une conclusion juridique à elle seule. Vérification effectuée le 29 septembre 2026.
| Critère | Ce que l’hébergement en France aide à établir | Ce qu’il faut encore vérifier |
|---|---|---|
| Localisation | Le lieu déclaré de l’hébergement principal | La localisation des sauvegardes et des traitements associés |
| Transferts | Un point de départ pour cartographier les flux | Les éventuels transferts hors EEE et leur cadre juridique |
| Sous-traitance | Le prestataire principal d’hébergement peut être identifié | Les sous-traitants ultérieurs, leurs rôles et les garanties contractuelles |
| Sécurité | La localisation peut simplifier la lecture de l’architecture | Le chiffrement, les habilitations, la traçabilité, les audits et les sauvegardes |
| Conformité métier | Aucune conclusion automatique | La capacité à gérer correctement la paie et la DSN |
La conséquence pratique est simple : une mention « hébergé en France » mérite d’être vérifiée, mais elle ne doit jamais devenir un raccourci du type « donc conforme RGPD ». Il faut conserver le périmètre le plus étroit réellement démontré.
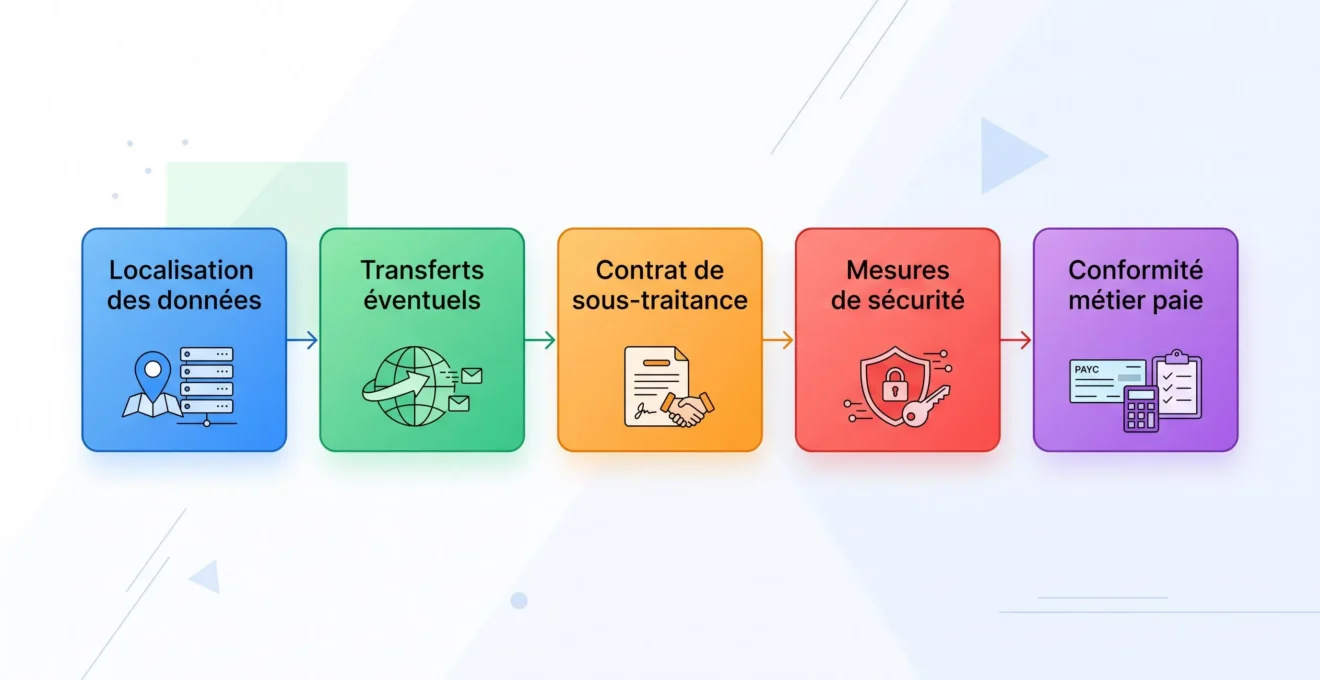
Les preuves RGPD à demander à l’éditeur avant de signer
Le premier document à examiner est le cadre de sous-traitance. L’article 28 du RGPD sur la sous-traitance impose au responsable du traitement de faire appel à des sous-traitants présentant des garanties suffisantes et d’encadrer le traitement par un contrat ou un autre acte juridique. Cette exigence ne transforme pas une certification technique en preuve globale de conformité : elle oblige à examiner les responsabilités et les garanties dans leur contexte réel.
Les preuves à demander en priorité
- Le contrat ou l’acte encadrant la sous-traitance au titre de l’article 28.
- La localisation des données, des sauvegardes et les éventuels transferts.
- La liste ou les règles applicables aux sous-traitants ultérieurs.
- Les mesures techniques et organisationnelles de sécurité documentées.
- Le périmètre exact des audits ou certifications mis en avant.
Une certification de sécurité peut être un indice utile pour évaluer certaines garanties, mais elle ne remplace pas l’analyse du contrat, des traitements, des transferts ni du périmètre exact de la certification. Lorsqu’un éditeur affiche un badge ou une norme, il faut donc demander ce qui est réellement certifié : l’entreprise entière, une infrastructure, un service précis ou seulement une partie du système.
Cette vérification doit aussi couvrir les sous-traitants ultérieurs. Une solution peut disposer d’un hébergement principal en France tout en faisant intervenir d’autres prestataires pour le support, la sécurité ou certaines opérations. Sans documentation, il serait abusif d’en déduire soit l’absence de transfert, soit l’existence d’un risque particulier.
Sécurité : les contrôles techniques qui comptent pour des données de paie
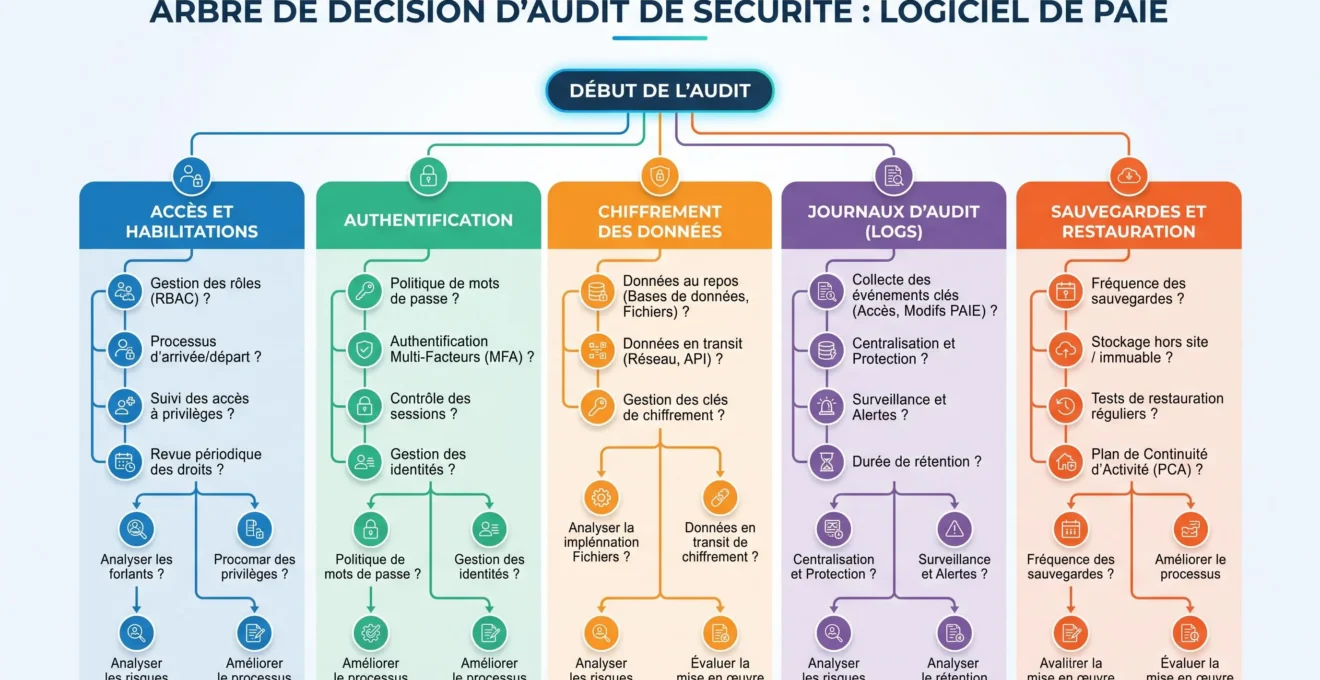
La sécurité se juge sur des mesures concrètes, pas sur un vocabulaire commercial. Dans ses garanties de sécurité à vérifier chez un sous-traitant, la CNIL cite notamment le chiffrement, la protection des transmissions, la traçabilité, la gestion des habilitations, l’authentification et les audits. Ces éléments permettent de transformer une promesse générale en questions vérifiables.
Pour les habilitations, la CNIL recommande de limiter les accès selon le principe du moindre privilège et de les revoir régulièrement ; sa fiche dédiée mentionne une revue au moins annuelle. Cette fréquence doit être comprise comme une recommandation de sécurité de la CNIL, et non comme une obligation universelle imposée sous cette forme à tous les logiciels de paie.
Les sauvegardes méritent le même niveau d’attention. La CNIL recommande des sauvegardes régulières et testées, avec au moins une sauvegarde sur un site géographiquement distinct ainsi qu’une sauvegarde isolée hors ligne. Pour un éditeur, l’enjeu est donc de pouvoir documenter non seulement l’existence de sauvegardes, mais aussi leur organisation et les procédures de restauration.
À vérifier : une certification de sécurité ne doit pas être assimilée automatiquement à une certification RGPD. Son périmètre exact doit être identifié et complété par l’examen du contrat, des traitements, des transferts et des mesures réellement appliquées au service.
Ne pas oublier la conformité métier : paie, mises à jour et DSN
Un logiciel peut présenter des garanties de sécurité sérieuses et rester inadapté si sa couverture métier ne suit pas correctement les contraintes de paie. Le contrôle doit donc comporter un second axe : la capacité du produit à gérer la paie, les évolutions applicables et la Déclaration sociale nominative.
Dans le cahier technique DSN 2026.1, Net-entreprises prévoit des rubriques identifiant le nom du logiciel utilisé, son éditeur, sa version et la version de norme employée. Cette structure ne constitue pas une certification commerciale d’un logiciel ; elle montre en revanche l’importance opérationnelle du suivi des versions dans l’environnement DSN.
La vérification peut donc séparer deux familles de preuves. Côté RGPD et sécurité : contrat de sous-traitance, localisation, transferts, habilitations, chiffrement, traçabilité et sauvegardes. Côté métier : gestion de la paie, compatibilité avec la DSN, suivi des versions et accompagnement proposé par l’éditeur. Pour une entreprise qui structure plus largement son environnement RH, la question des logiciels GTA SaaS en France peut aussi devenir pertinente lorsqu’il faut articuler paie et gestion des temps.
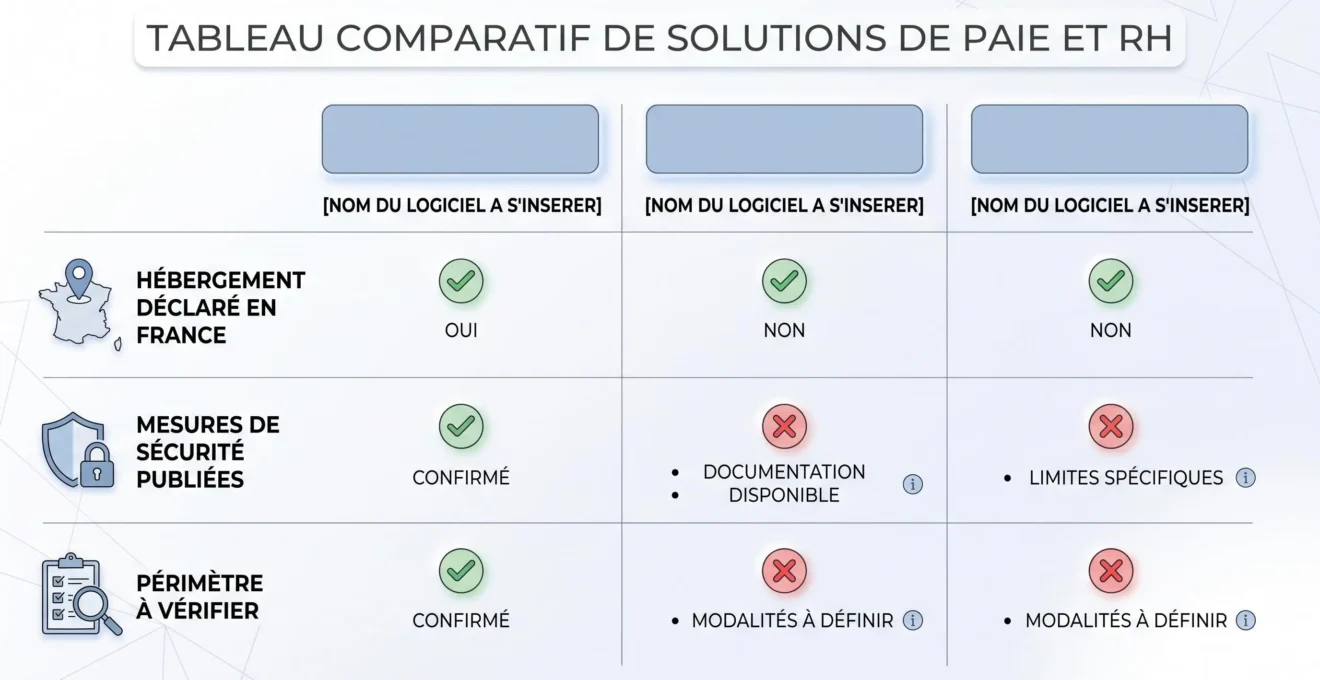
Trois exemples d’éditeurs qui documentent un hébergement en France
Les exemples suivants ne constituent ni un classement ni une validation globale de conformité. Ils montrent uniquement ce que trois éditeurs déclarent officiellement au sujet de leur hébergement ou de leur sécurité. Les informations ont été vérifiées le 29 septembre 2026.
| Éditeur | Hébergement déclaré | Mesures ou éléments publiés | Limite de la preuve |
|---|---|---|---|
| PayFit | Données et sauvegardes hébergées en France selon PayFit | Chiffrement en transit et au repos ; certification ISO 27001 annoncée | Ces éléments ne prouvent pas, à eux seuls, la conformité de chaque traitement client |
| Silae | Données hébergées en France sur Microsoft Azure selon Silae | Chiffrement, traçabilité des accès, sauvegardes géo-redondées et surveillance de sécurité annoncés | Le périmètre exact des certifications ou garanties doit être vérifié |
| Nibelis | Solutions hébergées en France selon Nibelis | Veille juridique annoncée pour les évolutions légales et conventionnelles | Une mention ISO 9001 ne doit pas être assimilée à ISO 27001 ni à une preuve globale de conformité RGPD |
Cette comparaison illustre une règle utile : comparer uniquement des informations de même nature. Une localisation d’hébergement, une certification de sécurité et une veille juridique répondent à des questions différentes. Les fusionner en une note globale masquerait précisément les écarts qu’un décideur doit examiner.
Checklist finale : six contrôles avant de choisir
- Localisation
Demander où sont hébergées les données principales et les sauvegardes.
- Transferts
Identifier les éventuels flux hors EEE et le cadre juridique annoncé pour ces transferts.
- Sous-traitance
Examiner le contrat, les responsabilités et les règles applicables aux sous-traitants ultérieurs.
- Sécurité
Vérifier les éléments documentés concernant chiffrement, authentification, habilitations, traçabilité, sauvegardes et audits.
- Paie et DSN
Contrôler la capacité du logiciel à suivre les exigences métier et les versions applicables à la DSN.
- Réversibilité
Prévoir comment les données pourront être restituées ou reprises si l’entreprise change de solution.
Cette grille est une méthode éditoriale de décision, pas une liste d’obligations légales présentées sous cette forme. Elle permet surtout d’imposer les mêmes questions à chaque éditeur et de distinguer ce qui est documenté de ce qui reste à clarifier. Un complément utile consiste à examiner les critères à analyser avant de choisir un logiciel de paie sous leurs dimensions fonctionnelles et organisationnelles.
Une fois la paie sécurisée dans son cadre propre, la même logique de sélection peut être appliquée à d’autres briques de gestion. L’analyse d’un logiciel de comptabilité pour l’entreprise permet par exemple de prolonger la réflexion sur la cohérence de l’écosystème logiciel.
Le bon choix ne se résume donc ni à un pays d’hébergement ni à un badge de sécurité. Il repose sur un ensemble de preuves cohérentes : localisation documentée, transferts identifiés, sous-traitance encadrée, sécurité vérifiable, compatibilité métier et conditions de sortie maîtrisées. Comparer les mêmes éléments pour chaque solution permet de décider sur des faits plutôt que sur des promesses générales.